Xiangwei Zhang张向伟
2024 年加入腾讯安全云鼎实验室,任高级安全研究员,主要做漏洞挖掘。我在浏览器引擎、网络协议解析器和 AI 基础设施中发现并报告过多个漏洞,获得 Apple、Google、Microsoft、Amazon、Meta、NVIDIA、Mozilla 等厂商致谢;也配合攻防组做利用开发,并给内部产品做攻击面评估(如腾讯会议、QQ 浏览器等)。此外参与过腾讯洋葱反入侵系统的 eBPF 主机监测插件开发,覆盖百万级主机。目前负责腾讯 AI 代码安全审计平台 CodeBuddy Security 的能力侧研发。2017—2024 年在天津大学读本科和硕士,导师王俊杰,研究 JavaScript 引擎与 WebAssembly 编译器的模糊测试。
履历
工作与教育经历
2024.04 — 至今
高级安全研究员
腾讯安全云鼎实验室
AI 代码审计:CodeBuddy Security
2025.12 — 至今- 从零设计并实现漏洞挖掘智能体 VulnAgent:情报划定范围,智能体逐模块审计,独立复核,沙箱内用 PoC 确认。首版两周内跑通全流程。
- 把 VulnAgent 做成 CodeBuddy Security 平台的 AI 深度审计引擎:批量编排与并发、多轮审计去重收敛、外部情报注入、增量 diff 审计、PoC 自动验证,并完成与平台侧的对接。
- 用它发现并公开 16 个 CVE,涉及 React、NVIDIA Megatron-LM、Apache IoTDB、Suricata、FreeRDP、LiteLLM 等。另以知名开源项目的历史 CVE 召回为评测目标,在该 benchmark 上取得 73.2% 的端到端检出。
漏洞研究与攻防支撑
2024.08 — 2025.12- 自研面向 WebAssembly 的生成式 fuzzer,持续测试 JavaScriptCore、V8 和 SpiderMonkey,获 CVE-2024-54508(WebKit)、CVE-2025-1933(Firefox),并向厂商提交多个 JSC、V8 缺陷。
- 配合攻防组:把公开的浏览器 n-day 做成覆盖数十个版本的稳定利用;对常用桌面客户端做漏洞挖掘与利用开发,成果用于红队演练。
- 给内部产品做攻击面评估,如腾讯会议、QQ 浏览器等;攻防演练与重保期间也对大模型应用、AI 代码沙箱、MCP 工具链做评估,向业务输出加固方案。
- 为内部静态分析平台适配并上线 C/C++ 规则,处理灰度期误报。这一阶段对网络协议解析器做的补丁分析与 fuzz,后来成为 VulnAgent 的起点。
主机入侵检测与云安全
2024.04 — 2025.04- 参与腾讯洋葱反入侵系统的 eBPF 主机监测插件开发:接手 DNS 查询监控的测试与优化,补上容器归属;开发 TCP 扫描行为监测,把扫描与发起进程关联;并用 YARA 规则识别常见代理工具及其变形。
- 负责插件的分批灰度与发布观测,插件现已覆盖百万级主机。
- 对云上宿主机与网络组件的 agent 做安全测试,发现命令注入、SQL 注入、任意文件上传等问题,并协助业务修复。
2017 — 2024
本科与硕士
天津大学
软件安全方向,导师王俊杰。研究 JavaScript 引擎和 WebAssembly 编译器的模糊测试,代表工作有 PatchFuzz 和 WasmCFuzz,并参与了 FuzzJIT。
代表项目
CodeBuddy Security
漏洞
代表性 CVE
涉及的主要厂商(均已确认并修复):Apple · Meta · NVIDIA · Mozilla · Apache · OISF
React · Web
React Server Components 拒绝服务。
WebKit · 客户端
越界读。构造的网页内容可导致进程崩溃。已在 Safari 18.2 及对应的苹果系统更新中修复。
Firefox · 客户端
模糊测试发现的问题:在 64 位 CPU 上,JIT 编译 WebAssembly 的 i32 返回值时会带上残留比特,值可能被当成另一种类型。
Suricata · 网络与协议
DNS-over-HTTP/2 类型混淆,非法释放,可导致远程代码执行。
FreeRDP · 网络与协议
剪贴板虚拟通道的堆缓冲区溢出。恶意 RDP 服务器可导致代码执行。
NVIDIA Megatron-LM · AI 基础设施
加载恶意文件导致远程代码执行。
Apache IoTDB · Web
JEXL 表达式求值导致的注入。
LiteLLM · AI 基础设施
SQL 注入。
Gitea · Web
外部渲染器参数注入,可导致远程代码执行。
Langflow · AI 基础设施
批量删除接口的路径穿越。
研究
论文
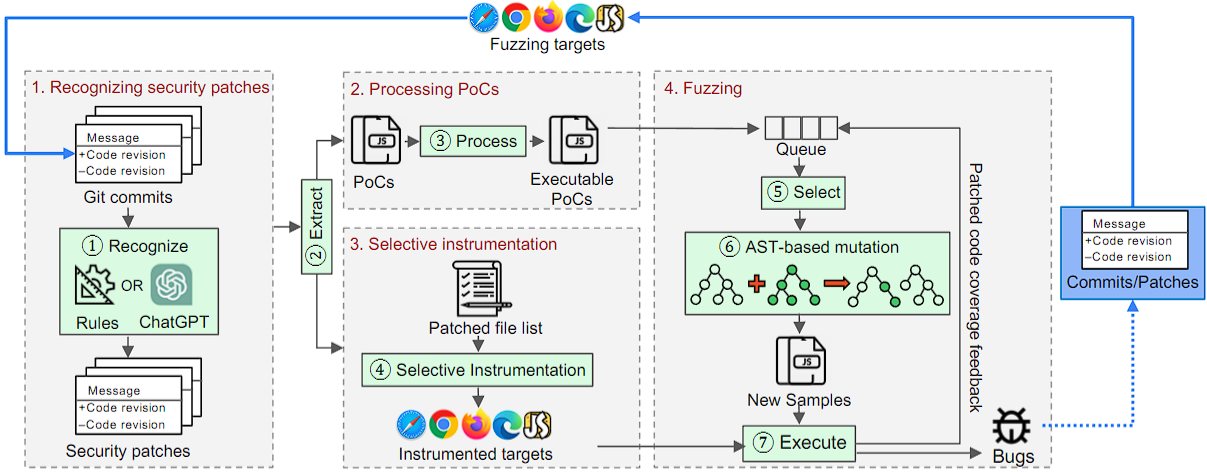
- PatchFuzz: Patch Fuzzing for JavaScript Engines
Information and Software Technology,第 194 卷,2026
期刊论文,文章编号 108087。预印本:arXiv:2505.00289。
流程图
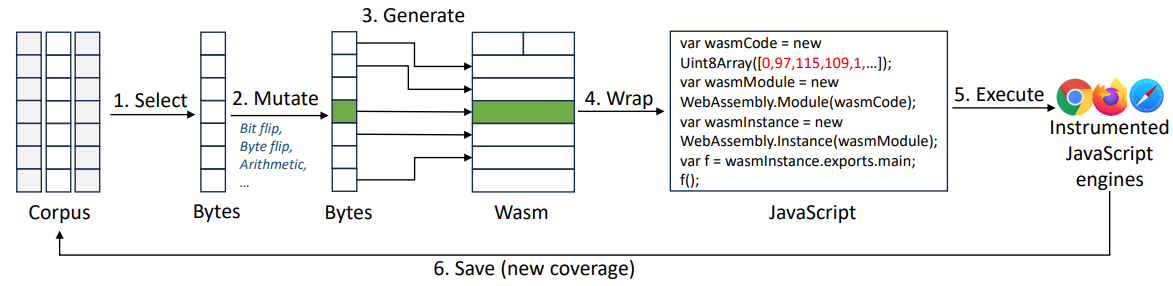
- WasmCFuzz: Structure-aware Fuzzing for Wasm Compilers
EnCyCriS/SVM '24,第 1–5 页
Proceedings of the 2024 ACM/IEEE 4th International Workshop on Engineering and Cybersecurity of Critical Systems (EnCyCriS) and 2024 IEEE/ACM Second International Workshop on Software Vulnerability
流程图
- An Empirical Study on AST-level Mutation-based Fuzzing Techniques for JavaScript Engines
Internetware 2023
更早的研究
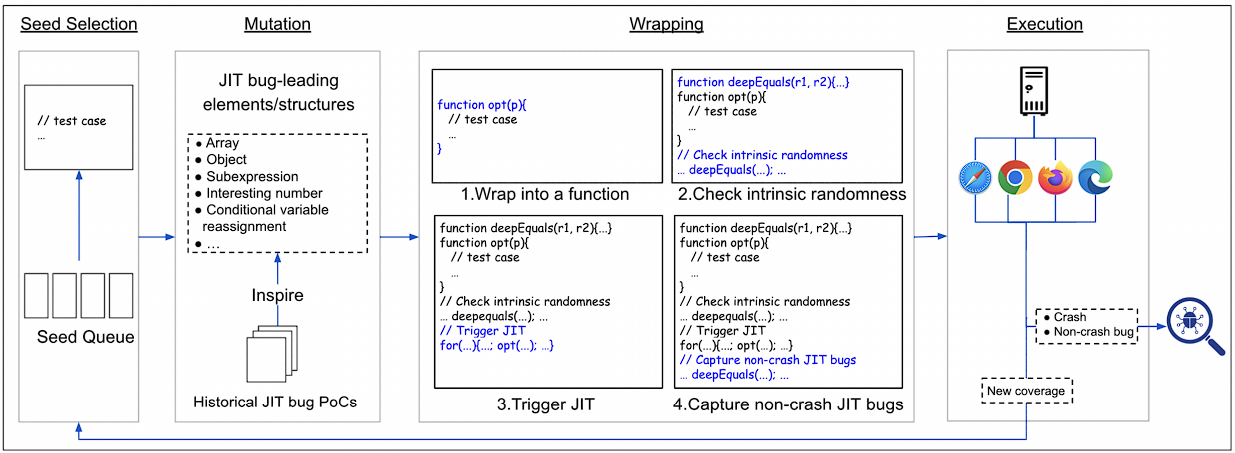
- FuzzJIT: Oracle-Enhanced Fuzzing for JavaScript Engine JIT Compiler
USENIX Security 2023,第 1865–1882 页
作者是导师王俊杰及合作者。我负责实验部分,并用它发现了若干漏洞。
流程图